In mijn vorige blogpost legde ik uit wat een hardware wallet doet, en wat er eind juli misging bij een van de bekendste merken.
De vraag die daarop volgt is logisch. Als zelfs dat kan mislopen, wat doe je er dan mee?
Dit stuk probeert daar eerlijk op te antwoorden. Niet met een geruststelling en niet met een waarschuwing, maar met een verdeling: dit bepaal je zelf, en dit moet je aanvaarden.
Eerst: waarom het een ruil is en geen verbetering
Je hebt de zin waarschijnlijk al gehoord. Niet jouw sleutels, niet jouw munten.
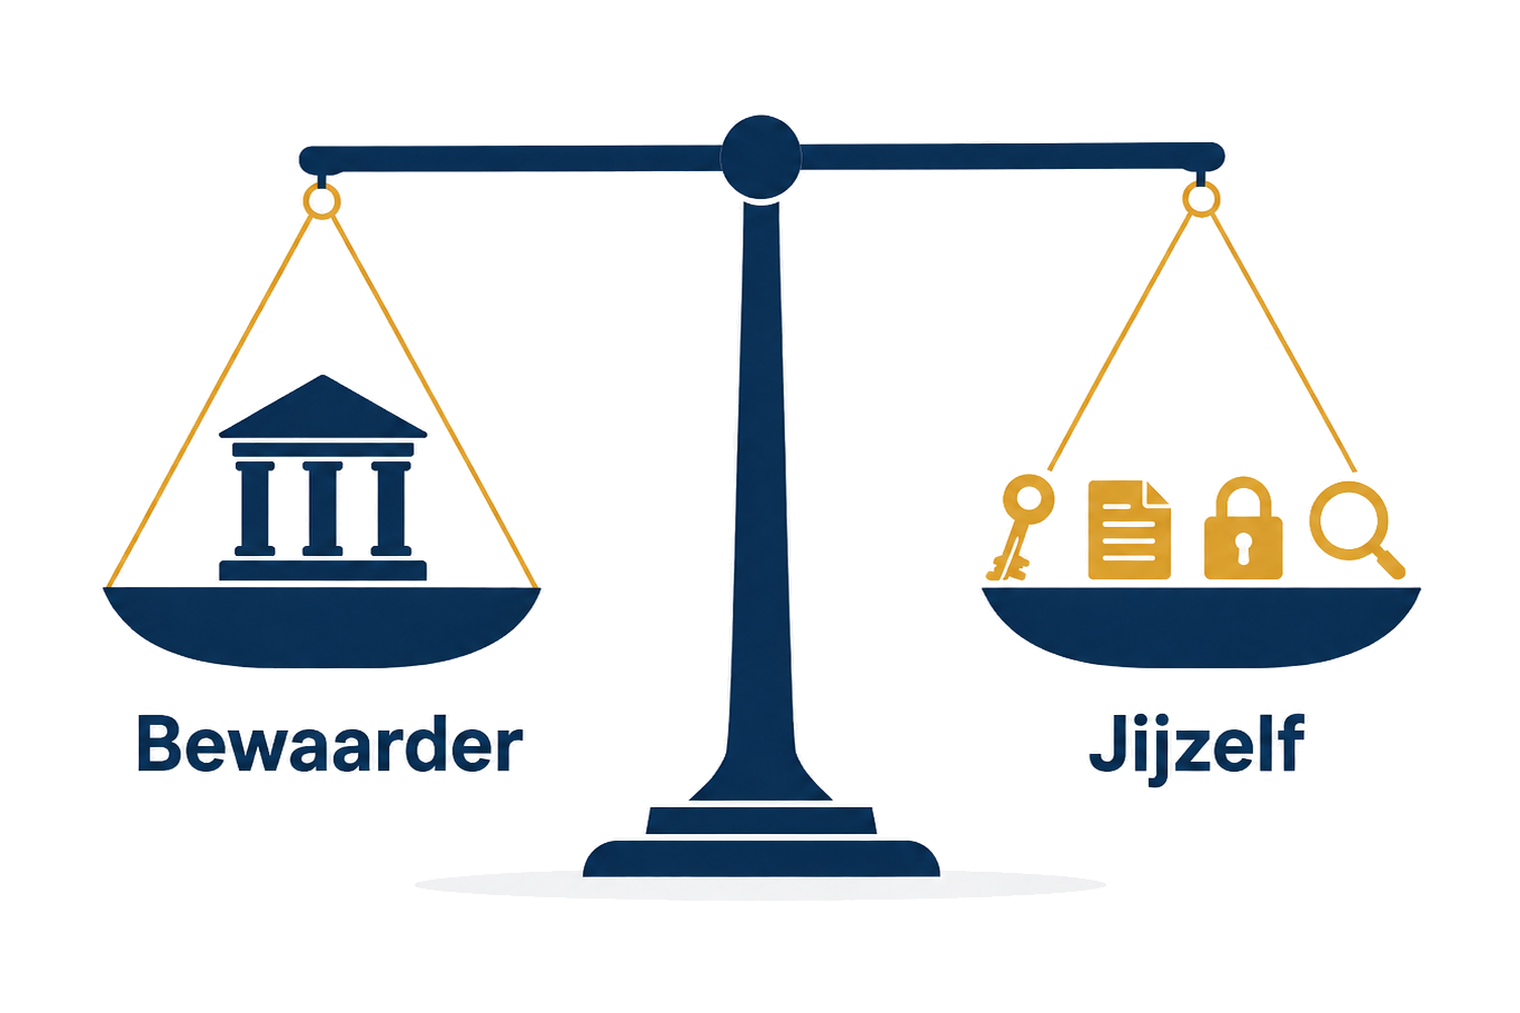
Ze klopt. Zolang iemand anders je sleutels beheert, hangt je bezit af van die partij. Ze kan failliet gaan, ze kan je toegang blokkeren, ze kan juridisch iets anders blijken te zijn dan je dacht. Daar ging mijn vorige reeks over.
Maar er ontbreekt een tweede helft. Zodra jij de sleutels hebt, zijn alle andere risico's ook van jou. Er is geen loket meer, geen procedure, geen partij die een fout ongedaan maakt.
Het beveiligingsbedrijf Blockaid stelde vast dat het merendeel van de verliezen in de eerste helft van 2026 niet voortkwam uit fouten in slimme contracten, maar uit gecompromitteerde sleutels en operationele missers. Met andere woorden: de meeste ellende gebeurt niet in de techniek waar iedereen bang voor is, maar rond het beheer van de sleutel.
Zelf bewaren is dus niet veiliger of onveiliger. Het is een ander soort risico. De vraag is welk soort je liever draagt, en of je weet wat je draagt.
Wat je zelf bepaalt
Hoe de sleutel ontstaat
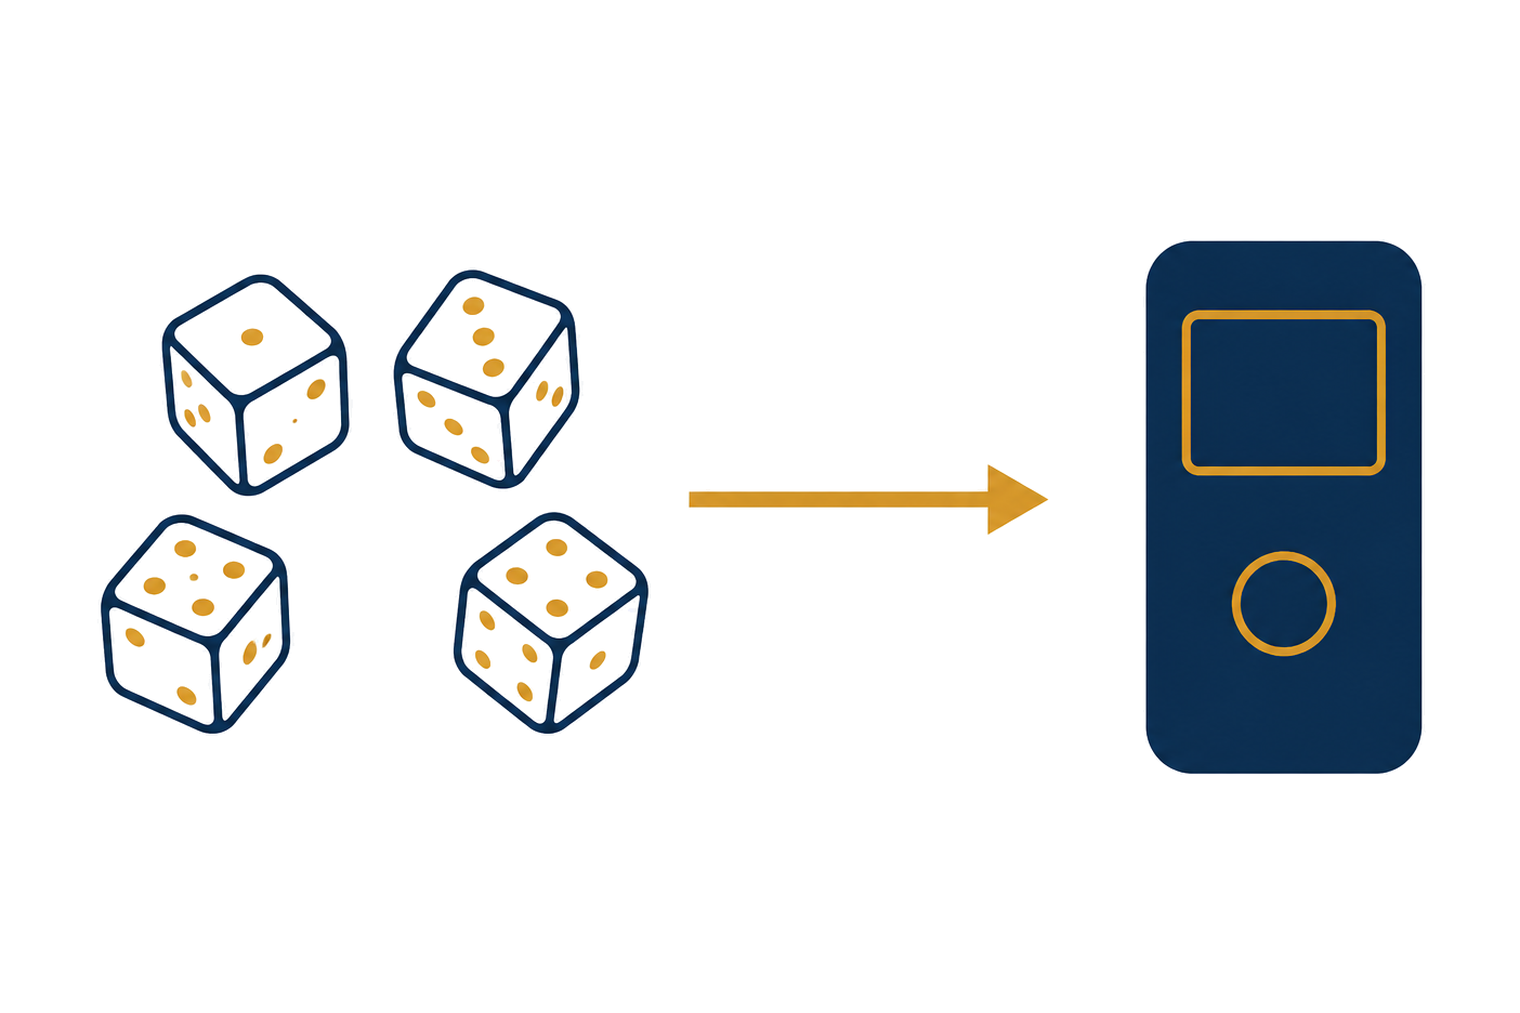
Dit is het gevoeligste moment en tegelijk het moment waar de minste aandacht naartoe gaat. De meeste toestellen laten je zelf toeval inbrengen, bijvoorbeeld door herhaaldelijk met een dobbelsteen te gooien en de uitkomsten in te voeren. Dat kost een halfuur en het betekent dat het toestel niet de enige bron van willekeur is.
Bij het voorval van eind juli was dat precies het verschil. Wie eigen toeval had ingebracht, of een eigen wachtwoordzin bovenop de woordenlijst had gezet, bleef buiten schot. De aanvaller kon dat deel niet reconstrueren.
Of je begrijpt wat je opschrijft
Die woorden zijn geen back-up. Ze zijn de sleutel zelf, in leesbare vorm. Wie ze heeft, heeft alles. Dat betekent ook: iedereen die ze ooit te zien krijgt, op een foto, in een cloudmap, op een scherm tijdens een videogesprek, heeft alles.
Of je test voor je vertrouwt
Een klein bedrag versturen, en het terugsturen vanaf het toestel. Dan weet je dat de woorden kloppen, dat je het herstelproces begrijpt, en dat je toegang hebt. Doen voor er iets van betekenis op staat, niet erna.
Of je zelf nakijkt
Toen de fabrikant eind juli een veiligheidsmelding publiceerde, stond daarin precies welke modellen en welke firmwareversies het betrof. Dat document is openbaar en het is in tien minuten te lezen.
De meeste mensen lazen in plaats daarvan een samenvatting van een samenvatting. Ook deze blogpost is er zo een. Als het op jou van toepassing is, ga naar de bron.
Of je meer dan één ding tegelijk kapot laat gaan
Eén briefje in één lade is één brand verwijderd van niets. Hoe je dat oplost, hangt af van je situatie, en er bestaan verschillende benaderingen. Waar het om gaat is dat je de vraag gesteld hebt.
Wat je niet in de hand hebt
Wat er in het toestel gebeurt
Je kunt de firmware niet lezen. Je kunt niet nagaan of het toestel deed wat het beloofde. Precies daar zat de fout van eind juli, en hij was vijf jaar lang onzichtbaar voor iedereen behalve de mensen die de code doorlichtten.
Dit is bovendien niet het eerste geval. Er waren eerdere incidenten van hetzelfde type, in 2023 en eerder dit jaar. Telkens ging het mis op hetzelfde ogenblik: het aanmaken van de sleutel, het enige moment waarop een gebruiker niets kan verifiëren.
Wat er later nog blijkt
Een toestel dat vandaag als degelijk geldt, kan over jaren een fout blijken te hebben die er nu al in zit. Dat is geen doemdenken, dat is wat er drie keer gebeurd is.
Dat er geen vangnet is
Bij een Belgische bank bestaat er een depositogarantie. Die heeft grenzen en voorwaarden, en ze dekt lang niet alles, maar ze bestaat. Bij zelfbeheer bestaat er niets van dien aard. Geen fonds, geen verzekering, geen beroepsprocedure.
Dat is geen detail dat je erbij neemt. Dat is een van de hoofdkenmerken van de keuze.
Wat je hier het beste uit meeneemt
Niet dat zelf bewaren gevaarlijk is, en niet dat het veilig is. Beide zijn te simpel.
Wel dit: het is een keuze met een prijs, en die prijs betaal je in oplettendheid. Wie die prijs bewust betaalt, doet iets verdedigbaars. Wie hem betaalt zonder het te weten, loopt een risico waarvan hij het bestaan niet kent.
Het verschil tussen die twee mensen is geen kwestie van geld of van techniek. Het is een kwestie van weten wat je aan het doen bent.
Daar gaat alles wat ik maak over.
Begin waar je nu staat.
De gids "5 fouten die Belgen maken bij hun eerste DeFi-stap" is gratis. Plus de blog rechtstreeks in je mailbox.